Utsidan, insidan och Microsoft 365.Kontrollerat, inte gissat
Vi hittar det en angripare kan nå: på internet, i kontorsnätet och i Microsoft 365. Sedan tar vi de allvarliga fynden tillbaka till målet, testar dem live och ger er beviset. Ni åtgärdar det som är på riktigt.
Driftas i Sverige.Plattform, databas och säkerhetskopior.
Sex problemVi går efter vart och ett
Sex saker vi hör om och om igen. Varje svar nedan körs i PollySec i dag.
Kapade konton och falska fakturor
”Någon kom in i vår mejl och skickade en falsk faktura.”
Stäng dörrarna som falska fakturor kommer in genom.
Så gör vi Vi kontrollerar SPF, DKIM och DMARC så att ingen kan skicka mejl i ert namn, och om personalens lösenord redan finns ute. I Microsoft 365 och Entra ID kontrollerar vi att MFA gäller alla, att äldre autentisering är blockerad och att ingen inkorgsregel i tysthet skickar mejl ut ur företaget.
Se hur vi kontrollerar detDen bortglömda servern
”Vi visste inte att den fortfarande låg ute.”
Se allt ni har på internet, även det ni glömt.
Så gör vi Vi kartlägger era domäner och underdomäner löpande, testar varje öppen tjänst och lägger sårbarheter från CISA:s katalog över kända utnyttjade sårbarheter (KEV) och öppen fjärråtkomst överst.
Se hur vi kontrollerar detLösenord som redan finns ute
”En anställds lösenord hade läckt för flera månader sedan.”
Vet vilka konton som ska få nytt lösenord innan någon använder dem.
Så gör vi Vi kontrollerar de adresser vi hittar för er domän mot dataläckor och loggar från lösenordsstjälande skadeprogram, och rankar stulna inloggningar högt.
Se hur vi kontrollerar det- I de större paketen
Kontorsnätet ingen tittar på
”Vi har ingen aning om vad som faktiskt finns i kontorsnätet.”
Varje enhet i nätet, dess svagheter, och en fälla för den som inte ska vara där.
Så gör vi En liten sensor kartlägger enheterna i internnätet och testar vad de exponerar, med en egen profil för produktionsutrustning. I det största paketet larmar lockbeten direkt om någon rör dem.
Se hur vi kontrollerar det 400 fynd och ingen tid
”Skannern gav oss 400 fynd.”
En kort lista med det som är på riktigt, i rätt ordning.
Så gör vi ARIA testar allvarliga fynd och avskriver de falska, med bevis. Ett fynd per installerad programversion, med alla CVE:er som gäller den. Fel fynd tas bort och räknas aldrig som åtgärdade.
Se hur vi kontrollerar det”Visa att ni är säkra”
”Vår kund vill ha bevis inför NIS2.”
Underlaget är klart när kunden, revisorn eller försäkringsbolaget frågar.
Så gör vi Underlag för NIS2 och ISO 27001, en åtgärdsplan och en förtroendelänk ni kan skicka till kunden i stället för att fylla i ännu ett frågeformulär.
Se underlaget för NIS2
Siffrorna bakom problemen
- 31 %av dataintrången började med en utnyttjad sårbarhet, i dag den vanligaste vägen in.Verizon DBIR 2026
- 3,04 mdr USDförlorades på bedrägerier via kapad affärsmejl 2025, enligt anmälningar till FBI.FBI IC3 Internet Crime Report 2025
- > 44 %av cyberincidentrapporterna i Sverige 2025 gällde en incident som uppstått hos en leverantör.NCSC, årsrapport 2025
Tre vägar inEn lista att åtgärda
Vi går dit en angripare går, testar det allvarliga och ger er en lista med det värsta först. Driver ni ett CTEM-program (Continuous Threat Exposure Management) är det här dess kartläggning, prioritering och validering, löpande.
01
Utsidan
Inget att installera
Vi kartlägger era domäner och underdomäner från vårt moln, testar tjänsterna de exponerar och fortsätter leta, året runt.
02
Insidan
En liten sensor per plats
Den kartlägger och testar enheterna i de nät ni tilldelar den, med en egen profil för produktionsutrustning.
I de större paketen
03
Microsoft 365
Ett godkännande, några klick
Vi kontrollerar inställningarna som avgör vem som kan logga in och vart mejlen tar vägen. Varje dag.
ARIA
ARIA kontrollerar
Allvarliga fynd testas
ARIA tar allvarliga fynd tillbaka till målet med riktiga verktyg och visar vad som kom tillbaka. Fel fynd tas bort.
✓
Ni åtgärdar, vi testar om
En lista, i rätt ordning
Ett riskvärde från 0 till 100 väger allvarlighetsgrad, CVSS, EPSS och CISA:s KEV-katalog, så att det värsta kommer först. Åtgärdat något? Testa om just det fyndet.
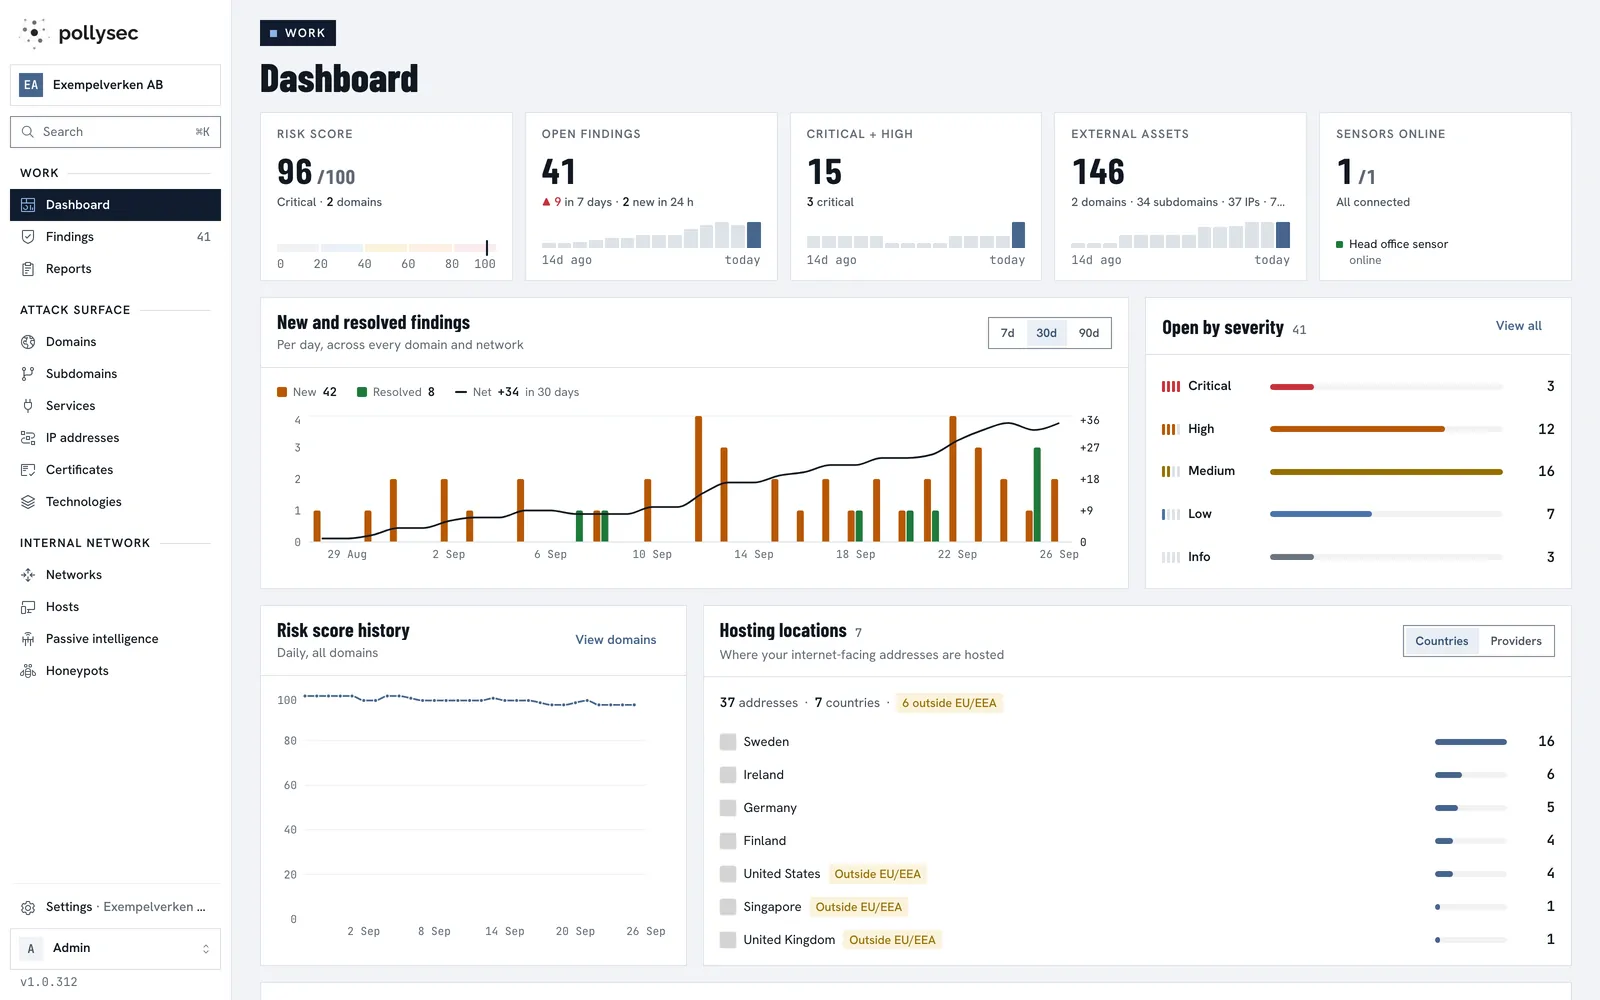
Skannrar gissarARIA kontrollerar
När vi hittar något allvarligt går ARIA tillbaka till målet med riktiga verktyg och visar vad den såg. Äkta? Då får ni beviset. Falskt? Då stängs fyndet med motivering, efter en andra granskning. Fynd som inte går att avgöra med ett test märks tydligt.
- Riktiga verktyg mot det levande målet, valda per fynd
- Varje citat måste finnas i det testet faktiskt svarade
- Att stänga ett falsklarm kräver en andra granskning
- Fel fynd tas bort och räknas aldrig som åtgärdade
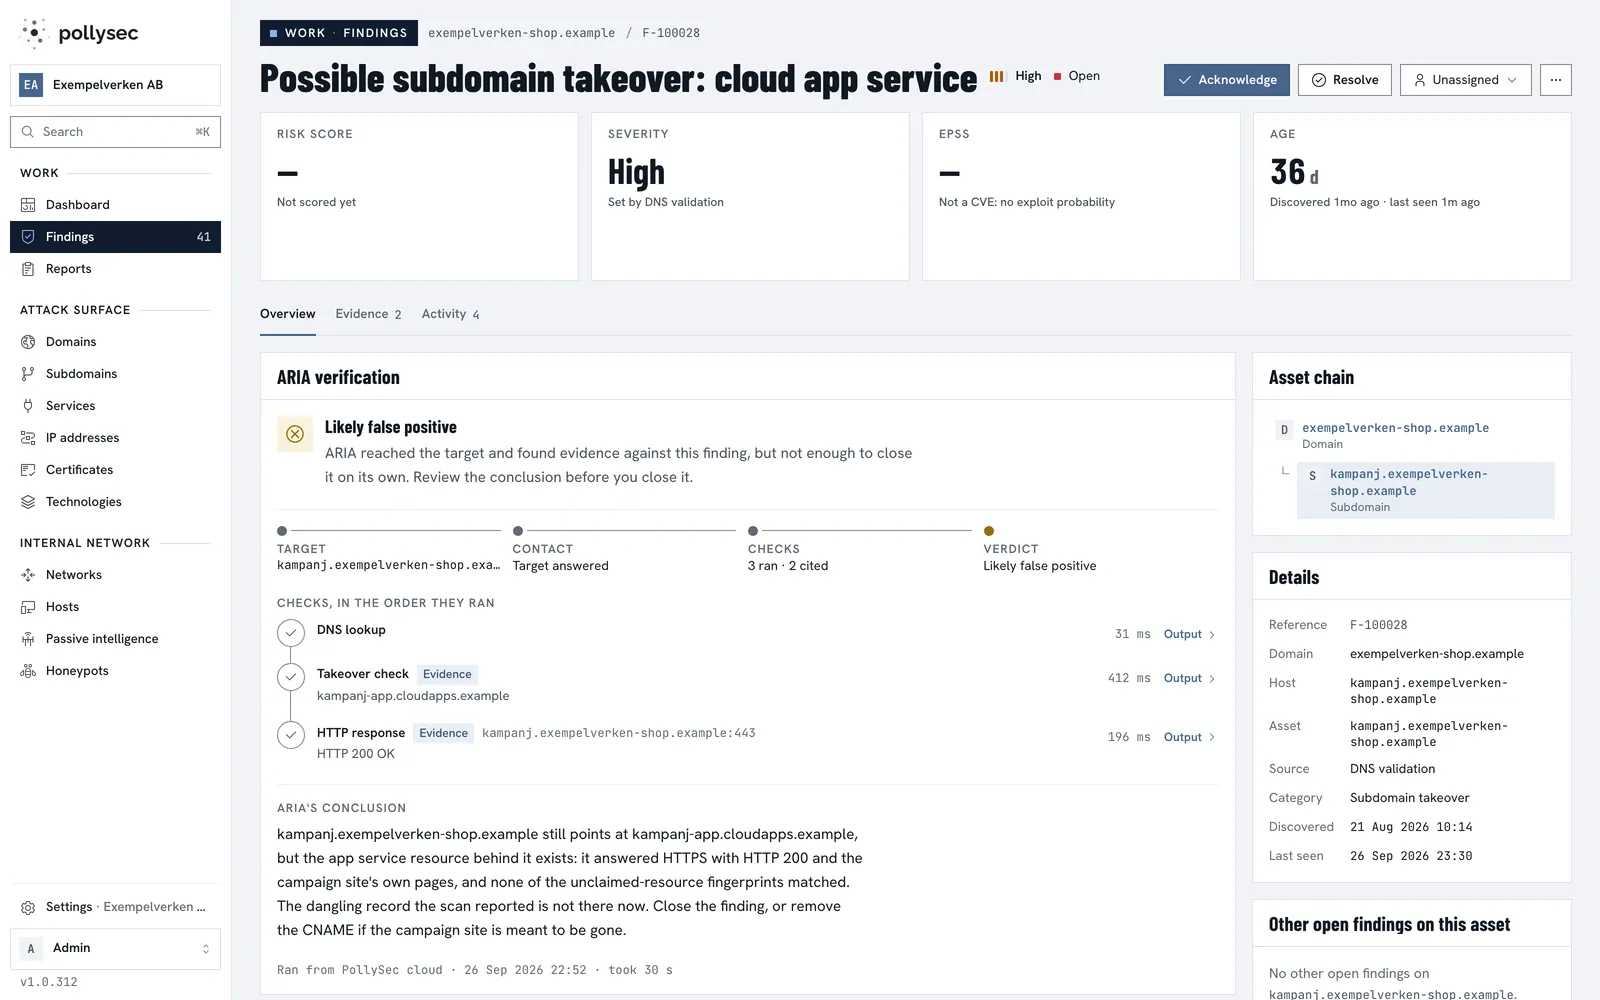
Det är i Microsoft 365 pengarna rör sigVi kollar låsen
Vi skannar ert Microsoft 365 och Entra ID efter sårbarheter och felkonfigurationer, varje dag: 37 kontroller av inloggning och MFA, administratörer och gäster, appar, mejl och filer. Falska fakturor börjar med en kapad mejlbox, och det här är inställningarna som stoppar det.
Det vi hittar
- MFA som inte krävs av alla
- Administratörer utan registrerad MFA
- Äldre autentisering som kringgår MFA
- För många globala administratörer
- Administratörskonton synkade från lokalt AD
- Gäster med katalogroller
- Appar med för mycket behörighet
- Inkorgsregler som skickar mejl ut ur företaget
Ett godkännande från er administratör. Kontrollerat varje dag.
Kontrollera ert Microsoft 365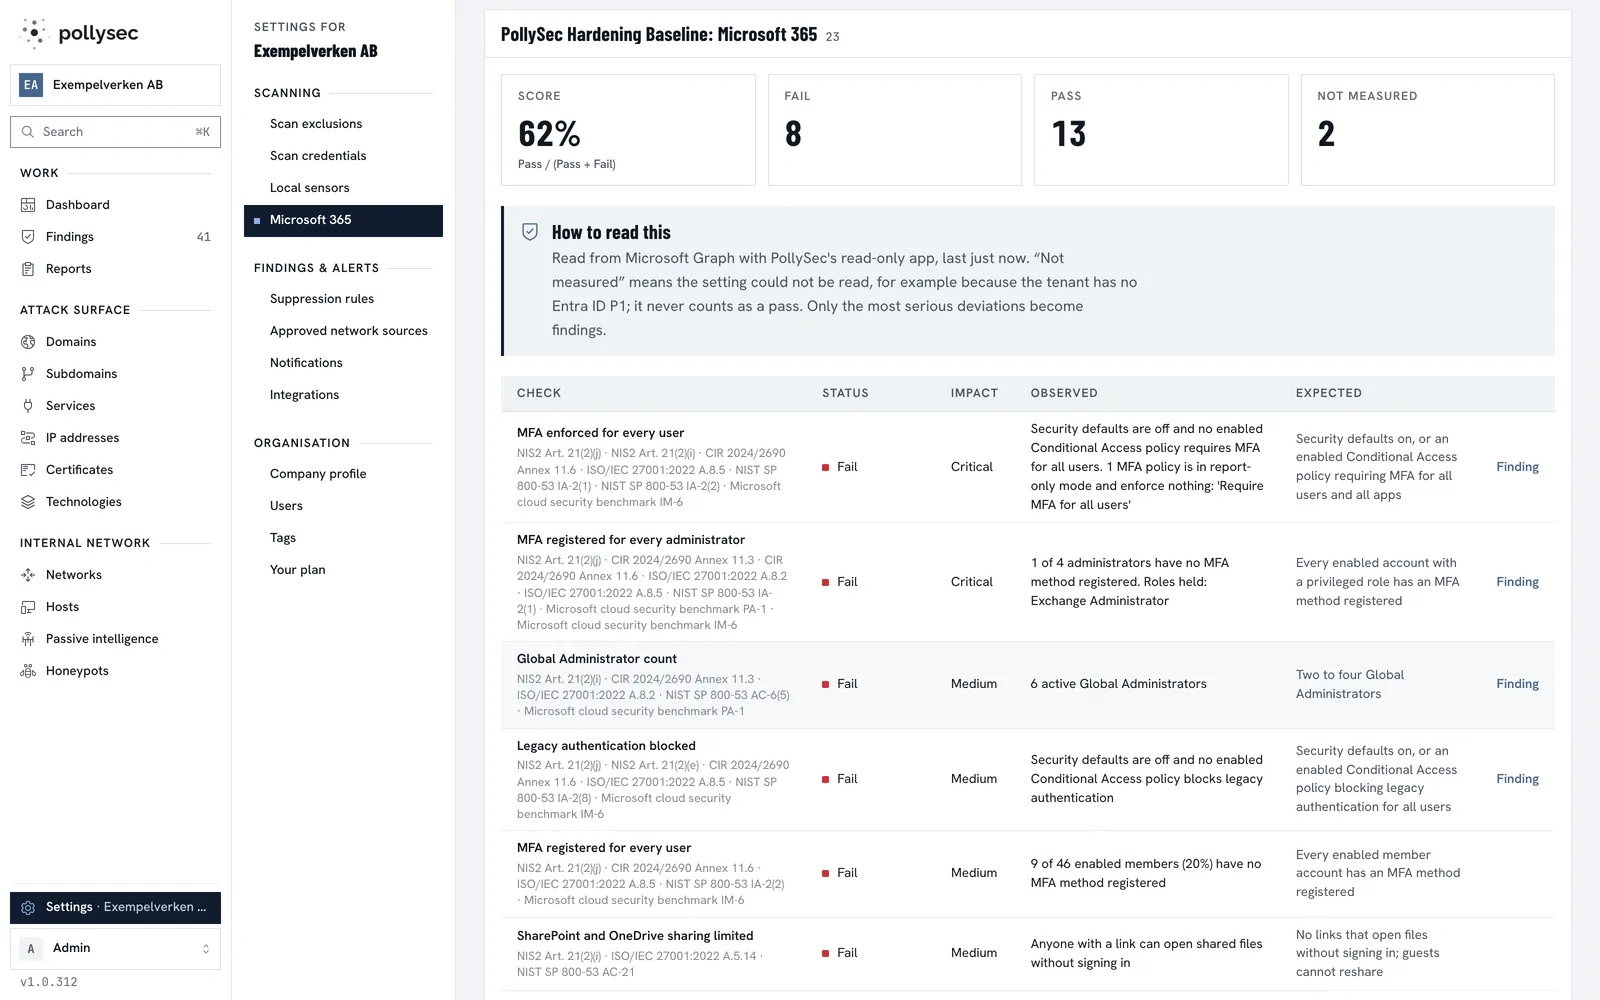
Byggt som angripare tänkerBevisat som revisorer vill ha det
Tre ytor, en plattform
Angripare bryr sig inte om vilket verktyg ni köpte. Vi tittar där de tittar: på internet, i kontorsnätet och i Microsoft 365.
AI som kontrollerar sitt eget arbete
ARIA testar allvarliga fynd live mot målet och måste citera det testet svarade. Ert teams tid går till det som är på riktigt.
Vi tar tillbaka våra misstag
Ett fynd som visar sig vara fel försvinner ur er historik. Det räknas aldrig som åtgärdat, så era siffror blåses inte upp av våra fel.
Fällor, inte bara skanning
Skanningen hittar svagheter. Lockbeten i nätet avslöjar den som redan har tagit sig in.
Byggt för riktiga nät
Skrivare, produktionslinjer och äldre utrustning får en egen profil. Sensorn arbetar i de nät ni tilldelar den, och bara där.
Efterlevnad på köpet
Underlaget för NIS2 och ISO 27001 kommer ur arbetet ni redan gör. Inget separat projekt för revisorn.
Gjort för IT-partner
Alla kunder i en konsol, en portföljvy och partnerfakturering, så att er partner kan leverera det till många kunder.
Driftas i Sverige
Plattform, databas och säkerhetskopior körs i Sverige, av ett svenskt bolag.
Därför slår en plattformtre verktyg och ett årligt test
Er pentestare täcker en vecka. Vi täcker de andra femtioen.
Ett pentest är värt pengarna. Men det är en djup titt vid ett tillfälle, och resten av året står dörren på glänt.
| PollySec | Typisktsårbarhetsskanner | Typisktverktyg för attackytan | Typisktårligt pentest | |
|---|---|---|---|---|
| Var den tittar | ||||
| Era system på internet, även de bortglömda | Ja: Hittar dem själv | Delvis: Listan ni ger den | Ja | Delvis: Avtalat omfång |
| Det interna nätet | Ja: En sensor per plats | Ja: Ofta | Nej: Oftast inte | Delvis: Om det ingår |
| Microsoft 365 och Entra ID: sårbarheter och felkonfigurationer | Ja: 37 kontroller, varje dag | Delvis: Ibland, som tillägg | Nej: Oftast inte | Delvis: Om det ingår |
| Hur ofta den tittar | Ja: Varje dag eller vecka | Delvis: Enligt schema | Ja: Löpande | Nej: 1 till 2 gånger per år |
| Vad som når er | ||||
| Allvarliga fynd testas live, med bevis | Ja: ARIA, automatiskt | Nej: Oftast inte | Delvis: Ibland | Ja: För hand |
| Falsklarm avskrivs med motivering | Ja: Efter en andra granskning | Nej: Sällan | Delvis: Ibland | Ja |
| Fel fynd tas bort ur historiken | Ja: Räknas aldrig som åtgärdade | Nej: Sällan | Nej: Sällan | Ej tillämpligt |
| Mer än skanning | ||||
| Lockbeten som avslöjar den som redan är inne | Ja: Sju lockbeten, ett klick | Nej: Oftast inte | Nej: Oftast inte | Nej |
| Lyssnar efter förfalskning och främmande enheter | Ja: Dygnet runt | Nej: Oftast inte | Nej: Oftast inte | Delvis: Under testveckan |
| Underlag och leverans | ||||
| Underlag för NIS2 och ISO 27001 | Ja: Rapporter och förtroendelänk | Delvis: Ibland | Delvis: Ibland | Delvis: En rapport per test |
| Byggt för IT-partner: många kunder, partnerfakturering | Ja: Portfölj och fakturering | Delvis: Varierar | Delvis: Varierar | Ej tillämpligt |
| Driftas i Sverige | Ja: Plattform, databas, backup | Delvis: Varierar | Delvis: Varierar | Ej tillämpligt |
| Där ett pentest vinner | ||||
| Djup manuell testning av en expert | Nej: Behåll ert pentest för det | Nej | Nej | Ja: Det är hela poängen |
Typiskt är vad kategorin i regel är byggd för, som vi bedömde det i september 2026. Enskilda produkter skiljer sig åt. Det interna nätet ingår i alla paket utom det minsta, lockbetena i det största paketet.
En plattformi stället för en hög verktyg
Vi publicerar inga priser. De sätts tillsammans med er eller er IT-partner. ARIA-verifieringen, efterlevnadsrapporterna och det interna nätet ingår i alla paket utom det minsta, lockbetena i det största paketet.
Fråga vad det kostar för er- En plattform i stället för en skanner, ett verktyg för attackytan, en genomgång av Microsoft 365 och en hög kalkylblad.
- Ingen hårdvara att köpa för att komma igång: under piloten lånar ni sensorn.
- Levereras av er IT-partner, som en del av tjänsten ni redan har.
- Kontrollerade fynd i stället för brus att sortera.
- Underlag för NIS2 och ISO 27001 utan ett separat projekt.
- Börja med utsidan, lägg till insidan och Microsoft 365 när ni är redo.
Byggt för partnernasom tar hand om svenska företag
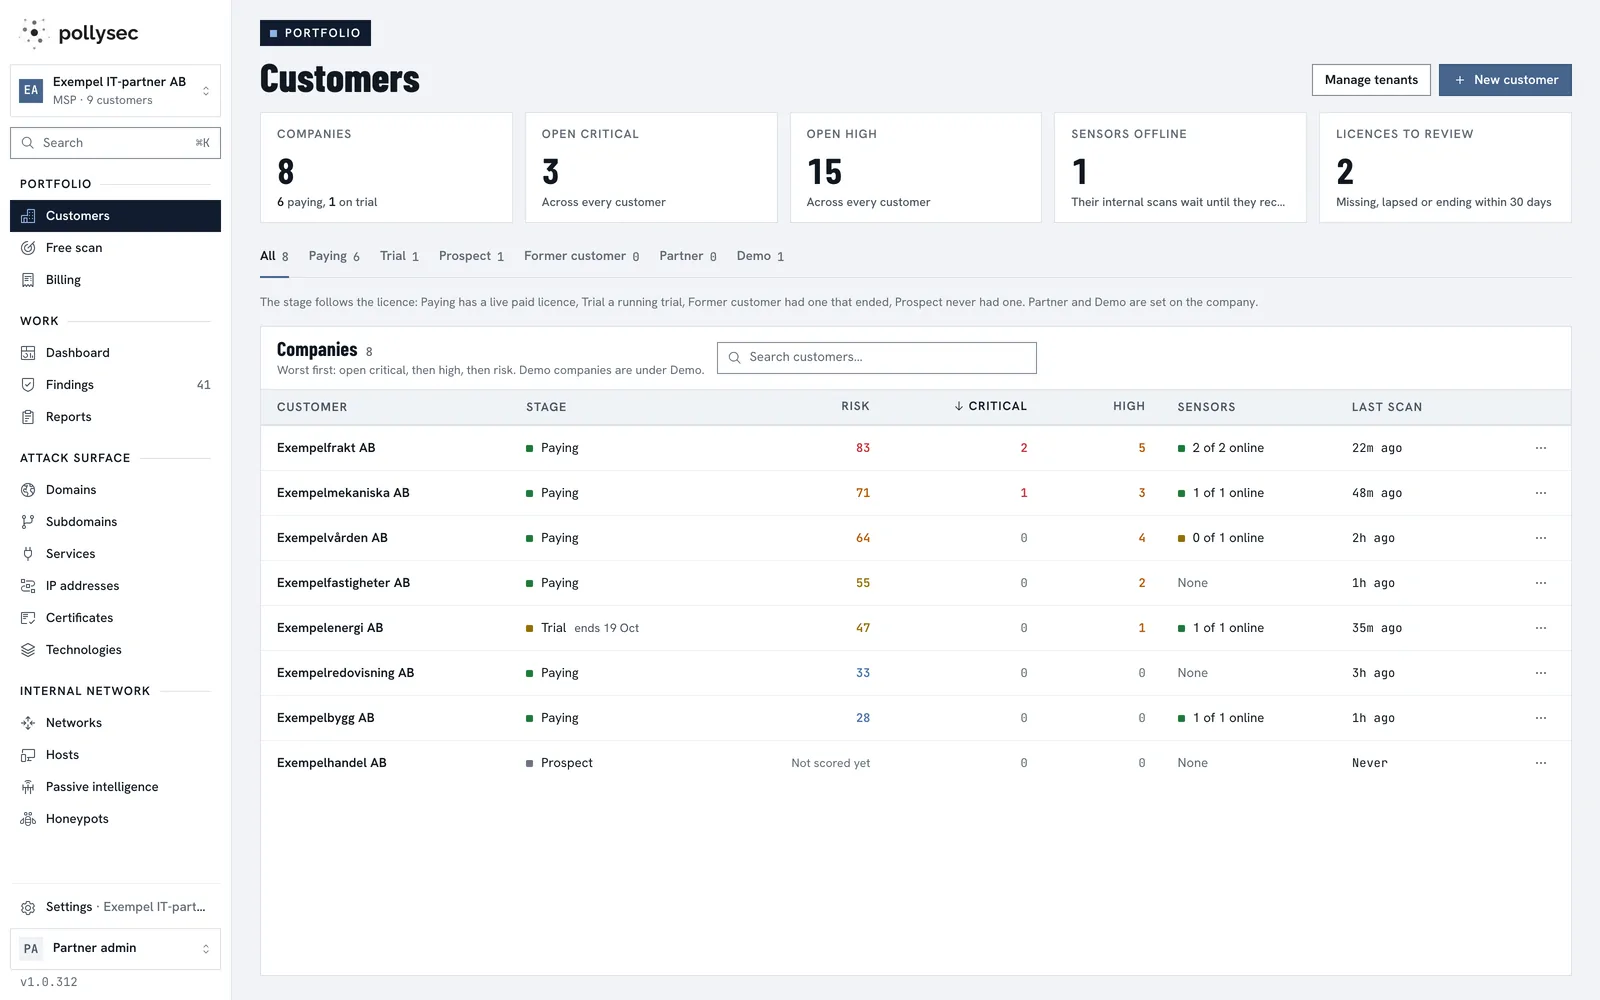
Gör ”vi borde göra mer med säkerheten” till en tjänst ni kan sälja nästa vecka, utan att anställa analytiker som sorterar brus.
- En konsol för alla kunder
- En portföljvy över alla
- Partnerfakturering, direkt till kunden eller via er
- Ett demoföretag till säljmöten
- Verifierade fynd, så att ni inte behöver ett team som sorterar
Det ni undrar
Måste vi installera agenter på varje dator?
Nej. För utsidan och Microsoft 365 installerar ni ingenting. För insidan placerar ni en liten sensor per plats, som skannar nätet därifrån utan programvara på era datorer. Under en pilot lånar ni sensorn av oss.
Klarar vårt nät det?
Ja. Varje nät får den profil det behöver, från full djup till en egen profil för produktionslinjer, och skrivare och industriutrustning får särskild hantering. Sensorn arbetar i de nät ni tilldelar den, och bara där.
Vad kommer ni åt i vårt Microsoft 365?
Inställningarna bakom våra kontroller: inloggning och MFA, administratörsroller, gäster, appars behörigheter och fildelning, plus inkorgsregler om ni vill. Er administratör godkänner i Microsofts egen dialog, och ni kopplar från när ni vill.
Var finns vår data?
Plattformen, databasen och säkerhetskopiorna driftas i Sverige. Viss analys, som AI-verifiering och kontroll mot dataläckor, använder noga utvalda tjänster utanför Sverige. E-postadresser tas bort innan något skickas till AI-modellen.
Kan vi lita på AI i säkerhetsbeslut?
ARIA gissar inte. Den kör ett litet antal tester inom strikta tids- och verktygsgränser och måste citera det testerna faktiskt svarade. Att stänga något som falsklarm kräver en andra granskning. Industrinät rör den aldrig, och ni kan alltid köra över den.
Vi har redan pentest, antivirus och en IT-partner.
Bra, behåll dem. Ett pentest är en djup genomgång vid ett tillfälle. Vi bevakar varje dag däremellan. Antivirus skyddar varje dator. Vi går efter det som står öppet runt dem. Och er IT-partner kan sköta PollySec åt er.
Skriv in er domän.Se det de ser
DNS, skydd mot spoofing, TLS och webbstacken, kontrollerat från vårt moln. Ingen registrering. En skanning per dygn, så välj domänen som betyder mest.
# PollySec · en gratis skanning per besökare
# skriv in en domän nedan och tryck Enter
T.ex. example.se. Vi sparar inte resultatet.
30 minuter.Era fynd. Vår skärm
Vi kartlägger er yta live, låter ARIA testa det den hittar och visar exakt vad som ska åtgärdas först. Passar det får ni en pilot i 30 dagar med en lånad sensor.
Hellre mejl? hello@pollysec.com
Bokat
En människa svarar inom en arbetsdag, från hello@pollysec.com.